


YOGYAKARTA, JOGPAPER.NET — Dugaan penyadapan terhadap Presiden RI dan sejumlah pejabat negara menjadi lebih serius ketika penyidikan menyentuh pejabat yang pernah atau sedang menduduki posisi strategis di lingkungan negara. Persoalannya bukan hanya apakah seseorang dapat mengoperasikan alat penyadapan. Tetapi apakah kedudukan penyadapnya telah dipakai melewati batas kewenangan.
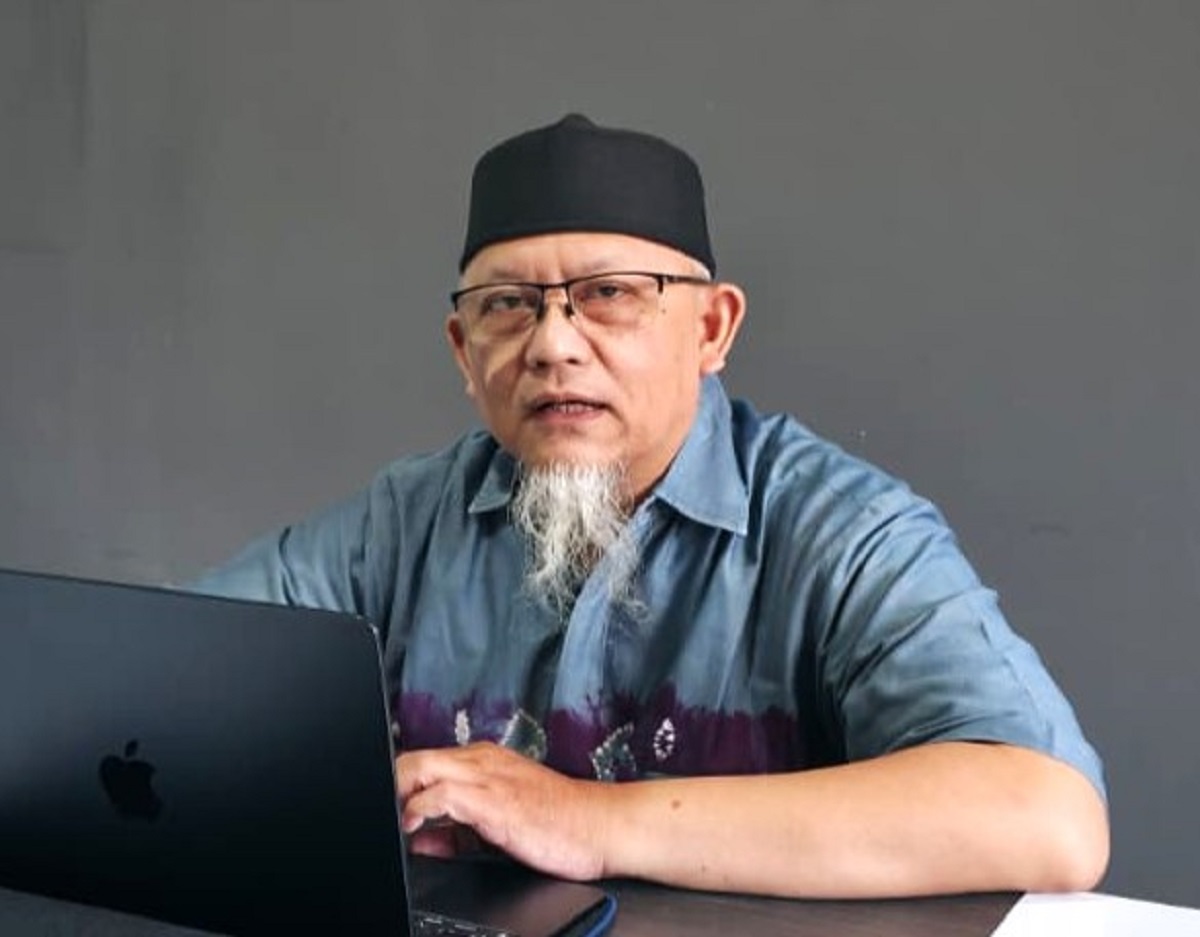
Yudi Prayudi, Kepala Pusat Studi Keamanan Siber dan Forensika Digital Universitas Islam Indonesia (PUSFID UII) mengemukakan hal tersebut kepada wartawan di Yogyakarta, Kamis (5/11/2026). Yudi Prayudi mencermati masalah ini setelah penangkapan mantan pejabat negara menjadi tersangka penyadapan.
Yudi menjelaskan Undang-Undang (UU) No. 17 Tahun 2011 tentang Intelijen Negara secara khusus mengatur kewenangan Badan Intelijen Negara untuk melakukan penyadapan terhadap sasaran yang terkait dengan ancaman tertentu. UU itu antara lain menyebut kegiatan terorisme, separatisme, spionase, dan sabotase yang mengancam keselamatan serta kedaulatan nasional.
Pelaksanaannya ditujukan bagi fungsi intelijen, dengan perintah dan batas waktu sebagaimana diatur dalam Pasal 32. Penjelasan pasal tersebut menegaskan bahwa hasil penyadapan digunakan untuk kepentingan intelijen dan tidak untuk dipublikasikan. Dengan demikian, tujuan intelijen ialah menyediakan informasi bagi penilaian dan pencegahan ancaman sesuai kewenangan, bukan mengumpulkan rahasia warga untuk kepentingan lain.
Menurut Yudi Prayudi, kasus ini memperlihatkan tata kelola ruang siber tidak dapat dipahami hanya sebagai upaya melindungi sistem dari peretas. Namun negara juga harus mengatur bagaimana fasilitas digital yang dimilikinya digunakan, siapa yang dapat mengaksesnya, dan siapa yang berwenang menghentikan penggunaan yang menyimpang.
“Ancaman dapat muncul ketika teknologi resmi bekerja sebagaimana dirancang, tetapi dijalankan atas permintaan yang tidak mempunyai dasar yang sah,” kata Yudi Prayudi.
Indonesia, tambah Yudi Prayudi, telah memiliki Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber melalui Peraturan Presiden Nomor 47 Tahun 2023. Strategi tersebut mencakup tata kelola, manajemen risiko, kesiapsiagaan, dan perlindungan infrastruktur informasi vital.
Dalam konteks fasilitas penyadapan, arah kebijakan itu perlu diterjemahkan menjadi pengendalian yang dapat diuji: pemisahan pihak yang mengajukan, memeriksa, menyetujui, dan melaksanakan tindakan; pembatasan akses terhadap hasil; serta pencatatan yang memungkinkan penyimpangan ditemukan dan ditelusuri.
Kata Yudi, pembagian kewenangan antarlembaga juga harus jelas. Koordinasi untuk menjaga keamanan siber tidak dengan sendirinya memberikan hak untuk melakukan penyadapan. Sebaliknya, lembaga yang memiliki kewenangan penyadapan tetap wajib menjaga keamanan sistem dan hasil yang dikuasainya.
“Ketika beberapa institusi terlibat dalam permintaan, pelaksanaan, atau penerimaan informasi, masing-masing harus dapat menunjukkan dasar tindakannya. Tanpa kejelasan itu, koordinasi mudah berubah menjadi keadaan ketika setiap pihak mengira pihak lain telah memeriksa keabsahan permintaan,” kata Yudi yang juga dosen Fakultas Teknologi Industri (FTI) UII ini.
Pengendalian, kata Yudi, perlu bekerja pada saat tindakan diminta, selama tindakan berlangsung, dan setelah hasil diperoleh. Persetujuan yang sah harus dapat dihubungkan dengan sasaran serta jangka waktu tertentu.
Akses terhadap hasil harus tercatat dan dibatasi sesuai tugas. Catatan aktivitas juga perlu dijaga agar orang yang tindakannya sedang diperiksa tidak dapat dengan mudah mengubah jejaknya. “Semua ini merupakan cara agar pengawasan memiliki bahan untuk menjawab pertanyaan sederhana: siapa melakukan apa, atas dasar apa, dan untuk siapa hasilnya digunakan,” kata Yudi.
Yudi Prayudi menjelaskan komunikasi Presiden dan pejabat strategis dapat berkaitan dengan kebijakan, diplomasi, penanganan krisis, serta urusan pertahanan dan keamanan. Akses tanpa hak terhadap komunikasi pimpinan negara cukup untuk mewajibkan pemeriksaan keamanan: informasi apa yang diperoleh, siapa yang menerimanya, dan apakah ada salinan yang belum dikuasai penyidik.
Risiko keamanan dari dalam institusi kerap lebih sulit terlihat daripada ancaman dari luar. Seseorang yang berada dekat dengan fasilitas resmi mungkin tidak perlu menerobos sistem seperti penyerang asing; ia dapat mencoba menggunakan hubungan kewenangan dan kepercayaan yang sudah ada.
“Karena itu, pengamanan fasilitas penyadapan tidak cukup berupa perlindungan teknis. Negara juga memerlukan verifikasi yang dapat menolak perintah tidak sah dan pengawasan yang berlaku terhadap pejabat paling berpengaruh sekalipun,” katanya.
Menurut Yudi, ruang siber Indonesia akan lebih aman ketika kemampuan teknologi negara berjalan seiring dengan kewenangan yang jelas. Selain itu, pengawasan yang mampu bekerja, dan pertanggungjawaban yang berlaku bagi semua. (*)

