


SALATIGA, JOGPAPER.NET — Jangan panik jika Anda terlanjur mengeklik tautan atau Kode Quick Response (QR) yang mencurigakan di smartphone. Ada solusi untuk menghentikan agar data pribadi pengguna smartphone tidak dibajak oleh orang yang memasang tautan atau Kode Quick Response (QR) yang mencurigakan tersebut.
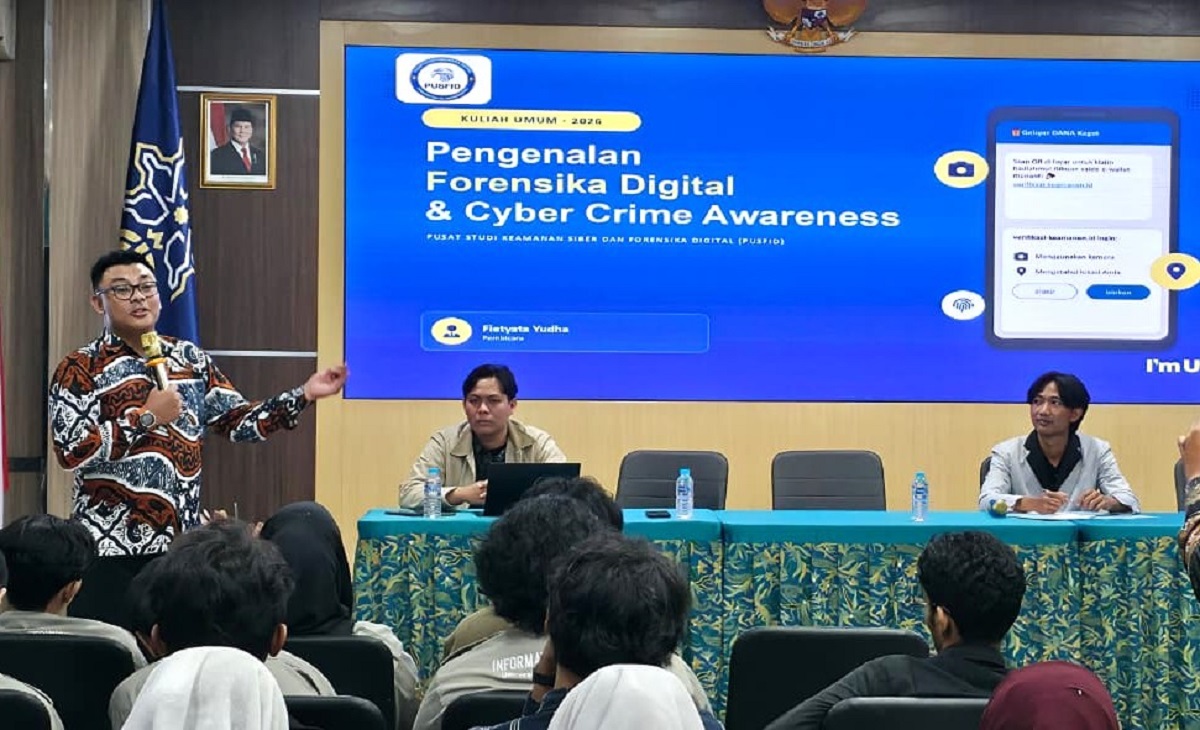
Fietyata Yudha PhD, Professional di bidang Artificial Intelligence (AI) Cybersecurity mengemukakan hal tersebut pada Kuliah Umum Program Studi (Prodi) Teknologi Informasi, Sains Data, Perpustakaan & Sains Informasi, Fakultas Sains & Teknologi Universitas Islam Negeri (UIN) Salatiga, Jawa Tengah, Selasa (20/10/2026). Kuliah Umum mengangkat tema ‘Pengenalan Forensika Digital & Cybercrime Awareness.’
Fietyata Yudha menjelaskan langkah-langkah jika seseorang terlanjur mengeklik tautan atau Kode Quick Response (QR) yang mencurigakan. Pengguna disarankan menutup halaman, mencabut izin kamera dan lokasi melalui pengaturan browser, menyimpan tangkapan layar serta URL.
“Selanjutnya mengamankan akun dengan mengganti kata sandi dan mengaktifkan verifikasi dua langkah, memperingatkan kontak yang berpotensi menjadi sasaran, serta melapor melalui kanal resmi,” kata Fietyata Yudha yang juga Ketua Program Studi Informatika Pendidikan Jarak Jauh (PJJ) Universitas Islam Indonesia (UII) Yogyakarta.
Selanjutnya, Fietyata Yudha memperingatkan pengguna smartphone tidak melakukan lagi kesalahan perlu membiasakan diri dengan tiga hal yaitu berhenti, periksa, dan baru klik. Selain itu, perlu menjaga kewaspadaan terhadap alamat domain, verifikasi pengirim melalui saluran lain, dan penolakan izin yang tidak relevan. “Itu merupakan langkah awal untuk melindungi data pribadi di ruang digital,” tandas Fietyata Yudha.
Fietyata Yudha yang juga Dosen Prodi Magister Informatika Fakultas Teknologi Industri (FTI) UII Yogyakarta mengatakan mengeklik tautan atau kode QR yang mencurigakan dapat membuka akses terhadap data pribadi pengguna smartphone. Sebab kode QR yang mencurigakan dapat menggiring pengguna ke halaman umpan untuk memancing korban menyerahkan informasi data sensitive mereka.
Materi kuliah meliputi pola kejahatan siber yang dekat dengan kehidupan sehari-hari, mulai dari phishing, penipuan melalui berkas aplikasi Android (APK), pembajakan akun, hingga penyalahgunaan data pribadi. Serangan tersebut kerap memanfaatkan rekayasa sosial (social engineering) guna memanipulasi psikologis korban agar bertindak gegabah tanpa memverifikasi keaslian pesan maupun tautan yang diterima.
Fietyata Yudha menjelaskan kejahatan siber tidak selalu membutuhkan teknik peretasan yang rumit. Contoh pesan tentang iming-iming hadiah, beasiswa, lowongan kerja paruh waktu, atau ancaman penonaktifan atau pemblokiran akun dapat menjadi umpan untuk memancing korban mengeklik tautan dan menyerahkan informasi data sensitive mereka.
Agar mahasiswa paham, Fietyata Yudha memberikan simulasi kasus e-wallet. Simulasi ini memperlihatkan bagaimana kode QR yang dapat menggiring pengguna ke halaman umpan. Dalam skenario demonstrasi, halaman tersebut meminta nomor telepon serta akses kamera dan lokasi dengan dalih verifikasi keamanan.
Simulasi ini dirancang sebagai sarana media edukasi yang terkontrol dengan partisipasi bersifat sukarela. “Ketika pengguna menyetujui permintaan tersebut, foto wajah dan titik lokasi mereka langsung terpampang secara real-time pada dashboard simulasi e-wallet tersebut,” kata Fietyata Yudha.
Fietyata Yudha menyebutkan server simulasi tersebut dikelola timnya, dan data bersifat sementara. “Langkah ini untuk mendemostrasikan bahaya pemberian izin akses digital tanpa ketelitian, bukan mendorong peserta untuk meniru praktik tersebut,” pesan Fietyata Yudha.
Selain mengenali ragam modus serangan, para mahasiswa juga dibekali pemahaman dasar pada prinsip forensika digital. Di antaranya, penerapan metode ilmiah untuk mengidentifikasi, mengamankan, menganalisis, dan menyajikan bukti digital secara sah serta dapat dipertanggungjawabkan. Penyajian bukti digital meliputi pengumpulan bukti, pemeriksaan, analisis, dan pelaporan, dengan menjaga integritas bukti serta dokumentasi rantai penguasaan barang bukti (chain of custody). (*)

